Warum?

Weil ich es kann.

Ich suche einen Platz für meine Gedanken. Facebook ist tot, Twitter ist nervig, für Jodel & Tiktok bin ich zu alt. Instagram? Danke, aber nein, danke. Tumblr? Hat seinen alten Glanz verloren. Reddit? Ich mag Reddit, aber dafür ist es wohl nicht die richtige Plattform.

Nein, es wird hier keine Kommentarfunktion geben. Aus guten Gründen. Nein, du kannst das nicht beeinflussen. Leb damit.

Meshcore & Meshtastic

Richtig, ein neues Spielzeug musste her, eine Möglichkeit zu kommunizieren “when the world goes to shit”. Also eben Meshtastic und/oder Meshcore

TLDR: Macht lieber eine Amateurfunklizenz, kauft euch ein CB-Funkgerät oder PMR446.

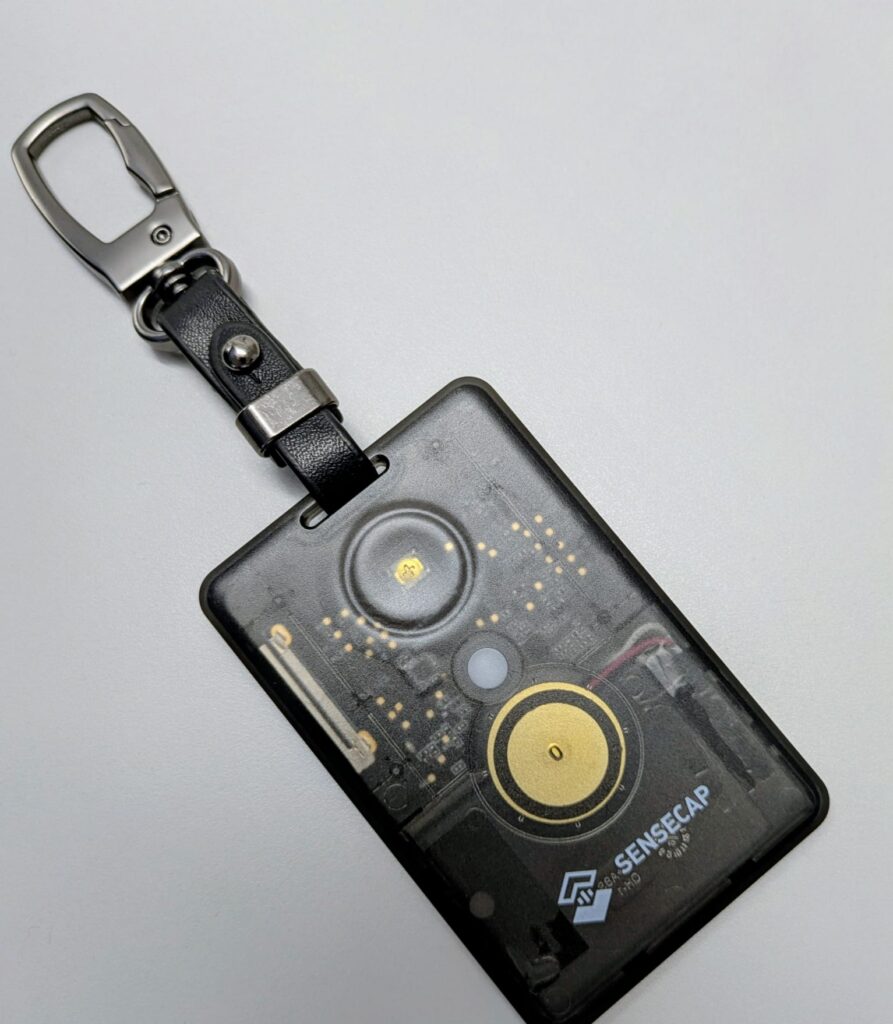
Mein Testgerät war ein Sensecap T1000-E. Das ist ein handliches Gerät, gut verarbeitet und ich kann darüber prinzipiell nichts Schlechts sagen. Auch das Flashen der unterscheidlichen Firmware geht dank Webapp & Co. sauber und problemlos über die Bühne. Auch hier: Alles gut.

Hier meine “Ergebnisse” nach einer Woche:

Meshtastic: Die App fand ich persönlich sehr unübersichtlich, irgendeinen Kontakt konnte ich nicht herstellen.

Meshcore: Gute App, übersichtlich, zumindest ein #ping hab ich erfolgreich geschafft.

Macht das Meshcore & Meshtastic schlecht? Nein, ganz und gar nicht, das ist eine solide und gute Technologie. Aber “when the world goes to shit” hätte ich gerne etwas mit mehr Reichweite. Meine “Probleme” liegen einfach an meinen Standorten, da war kein Relais erreichbar. Ganz simpel. Also könnt ihr mit ruhigem Gewissen so ein Ding kaufen, wenn ihr mit der Technologie spielen wollt. Wirklich. Erwartet euch halt keine Wunder.

Victim Blaming in der IT

Keine gute Idee, da sind wir uns hoffentlich einig. Victim Blaming (die Täter-Opfer-Umkehr) ist psychologisch, sozial und rechtlich hochgradig schädlich. Es verschiebt die Verantwortung für eine Tat vom Täter auf die betroffene Person. Ja, ich sehe das auch so. Bis jetzt.

Wenn ich noch ein Mal ein “Mein Konto wurde gehackt” oder “Ich wurde das Opfer eines Cyberangriffs” lesen muss, dann werde ich das mit dem “Victim Blaming” ernsthaft überdenken. Du hast einfach deine Hausaufgaben (Updates, Patches & Co.) nicht gemacht und klickst ohne nachzudenken auf alles, was nicht bei 3 auf den Bäumen ist. Dass dein Passwort “Passwort2026!” ist, macht die Sache auch nicht besser. Dass du 2FA/MFA als lästig empfindest auch nicht.

Echt jetzt. Entschuldigt meinen Grant, aber ich lese das zu oft. Vergleichbar mit “Ich wurde das Opfer eines Einbruchs”. Ja wenn man Tür & Fenster offen lässt, die Wertsachen gut sichtbar herumliegen hat und das in der Straßenbahn lautstark am Telefon erzählt und auf allen sozialen Medien postet, was hast du dir erwartet?

Nein, man muss kein IT-Security-Profi dafür sein. Da reicht Hausverstand.

Eternal flight, Captain!

Patrick Stewart wurde final weggebeamt. Natürlich war er viel mehr als Captain Jean-Luc Picard. Er war ein großer Schauspieler mit wunderbarem Talent. Aber er war eben auch Captain der Enterprise.
On that account, das mit dem “finalen Beamen” hat diese Woche auch Walter Koenig erwischt, unvergessen als Pavel Chekov auf der Brücke der originalen Enterprise.

Keine gute Woche für Trekkies.

Experimente mit “dnsdist”

Ich betreibe ja “aus Spaß” einen authoritativen Bind9 Nameserver. (Fragt nicht.) Jetzt kam der Gedanke auf, dass man den doch “besser absichern” könnte, sowas wie sshguard oder fail2ban für Bind9.

Eine kurze Recherche später war “dnsdist” gefunden, es war als Paket meiner Distribution verfügbar und los geht der Spaß. Viele Fehlversuche später (Das Config-File ist nicht eben “menschenfreundlich”.) hab ich das Teil deinstalliert und fahre wieder den nackten Bind9. Nicht dass dnsdist schlecht wäre, nie nicht, aber es ist wie in einer Beziehung: Man passt zueinander oder eben nicht.

Nevertheless, falls es vllt. mal irgendjemandem hilft, hier ist eine funktionierende Config mit Log nach /var/log/dnsdist.log und einem Bind9 Backend, das auf localhost Port 5353 lauscht. Wie immer alles ohne Garantie und Gewähr, das war einfach ein kurzes Spaßprojekt. Schaut auf Owner, Group und Rechte des Configfiles, macht Gebrauch von “dnsdist –check-config -C /path/to/dnsdist.conf”. Das Übliche halt. Und BITTE checkt, ob ihr damit nicht versehentlich einen Open-Resolver baut, das ist wichtig.

-- Log queries (5 parameters)
-- Parameters: filename, binary, append, buffered, verboseOnly
addAction(AllRule(), LogAction("/var/log/dnsdist.log", false, true, false, false))

-- Log responses (5 parameters)
-- Parameters: filename, binary, append, buffered, verboseOnly
addResponseAction(AllRule(), LogResponseAction("/var/log/dnsdist.log", false, true, false, false))

-- Log cache hits (5 parameters)
-- Parameters: filename, binary, append, buffered, verboseOnly
addCacheHitResponseAction(AllRule(), LogResponseAction("/var/log/dnsdist.log", false, true, false, false))

-- Log self-answered repsonse (5 parameters)
-- Parameters: filename, binary, append, buffered, verboseOnly
addSelfAnsweredResponseAction(AllRule(), LogResponseAction("/var/log/dnsdist.log", false, true, false, false))

-- 1. Listener & Backend
addLocal('0.0.0.0:53', { reusePort=true, tcpFastOpenQueueSize=100, interface="eth0" })
newServer({address="127.0.0.1:5353", name="bind-main", healthCheckMode='lazy'})
setACL({'0.0.0.0/0'}) -- Opens the door; security is handled below

-- 2. Initialize Dynamic Blocking & Whitelist
local dbr = dynBlockRulesGroup()
dbr:excludeRange({"127.0.0.1/8"}) -- WHITELIST

-- 3. Static Security Rules (Applied to EVERY query immediately)
addAction(QTypeRule(DNSQType.ANY), TCAction()) -- Force ANY to TCP

local cnDomains = newSuffixMatchNode()
cnDomains:add("cn")
addAction(SuffixMatchNodeRule(cnDomains), DropAction())

-- 4. Dynamic Rules (Fail2ban style)
dbr:setQueryRate(20, 10, "Exceeded query rate", 60)
dbr:setRCodeRate(DNSRCode.NXDOMAIN, 5, 10, "Exceeded NXDOMAIN rate", 60)
dbr:setRCodeRate(DNSRCode.SERVFAIL, 2, 10, "Exceeded SERVFAIL rate", 60)
dbr:setRCodeRate(DNSRCode.REFUSED, 1, 30, "Exceeded REFUSED rate", 60)

-- 5. Maintenance Loop
function maintenance()
dbr:apply()
end
Jahreswechsel

Was soll ich sagen, nach der (erneut) langen Pause?

Urlaub in Istrien, großartig wie immer.
Der neue Job ist weg, der alte Job wieder da.
Freundschaften sind entstanden.
Freundschaften sind zerbrochen.
Langjährige Wegbegleiter haben den letzten Weg beschritten.

Das Leben ist das was passiert, während wir dabei sind, andere Pläne zu machen. Passend dazu dieses Bild aus dem Amphitheater (dem Kolosseum, der Arena) in Pula. Hat irgendwie Symbolcharacter.

Vllt. klappt es ja 2026 mit einer höheren Frequenz an Updates hier.

Waffenverbotszone Nummer 3

Hatte ich ja hier und hier schon mal kurz betrachtet.

Jetzt gibt es in Wien eine neue (dritte) Waffenverbotszone, den Yppenplatz in Ottakring. Und was lese ich da heute morgen?

“In der seit 1. August geltenden Waffenverbotszone am Yppenplatz in Wien-Ottakring ist bereits am zweiten Tag ein Mann schwer mit einem Messer verletzt worden.” (Link zur Quelle)

Zum diesem Thema gibt es auch diesen interessanten Artikel. Na dann weiterhin viel Erfolg mit der “Erhöhung des Sicherheitsgefühls”, klappt ja super…

Warum immer ich?

Ihr erinnert euch noch an meine U1 Notstopp Episode?

In der Bim vor mir eine Urlauberfamilie, 2 Mädels, einem ist schlecht, hat ein Speibsackl in der Hand. Kein Wunder, der 2er war wie immer übervoll und unklimatisiert. Dann wollen sie aussteigen, das Mädel krampft kurz und fällt um.

Chaos in der Bim. Notruf betätigt, der blinkt Orange vor sich hin, aber viel mehr ist nicht passiert. Wir haben sie bei der nächsten Haltestelle aus der Bim raus auf eine Bank gelegt, jemand hat die Rettung gerufen. (Fairerweise: Der Fahrer ist dann gekommen und hat Hilfe angeboten, war aber nicht mehr nötig.)

Dumm nur: Da gibt es 2 Stationen, die fast gleich heißen. Nach ein paar Minuten sehen wir die Rettung vorbeifahren, umdrehen und wegfahren…. Zufällig kommt dann ein Polizeiauto vorbei, das hab dann ich aufgehalten und gefragt, ob sie per Funk nachfragen können und die korrekte Adresse durchgeben. Haben sie auch, die waren supernett, sind dann bei Family und mir bei dem Mädel geblieben (Die war eh wieder wach in der Zwischenzeit…) bis die Rettung da war.

Dürfte wohl eine Panikattacke gewesen sein, mehr habe ich nicht mehr mitbekommen.

Zurück zur Frage: “Warum immer ich?” Die wurde mit beantwortet mit “Weil du einer von den Guten bist, darum passiert sowas immer dir.” Manchmal wäre ich es gerne nicht, so ein “Guter”.

Das neue Pfandsystem, Teil 3

Ich habe ja schon hier und hier über das neue Pfandsystem gelästert geschrieben. Ist es besser geworden? Naja, ein wenig, die Automaten scheinen weniger pingelig bei der Rücknahme zu sein. Trotzdem habe ich regelmäßig das Glück hinter Menschen zu stehen, die wirklich säckeweise Pfandgebinde zurückgeben. Ich spreche hier von einem Gesamtpfand von >30€, bei 25 Cent pro Gebinde kann man ja leicht nachrechnen, wie viel Zeug das ist.

Nächste Beobachtung: Es werden nicht mehr nur die gelben Recyclingcontainer geknackt und durchwühlt, es sind Menschen mit passenden (Achtung, Link geht zu Amazon.) 4 Wege Multifunktionsschlüsseln unterwegs und öffnen und durchwühlen die Mistkübel nach Pfand. Scheint ja einträgliches Geschäftsmodell zu sein 🙂